
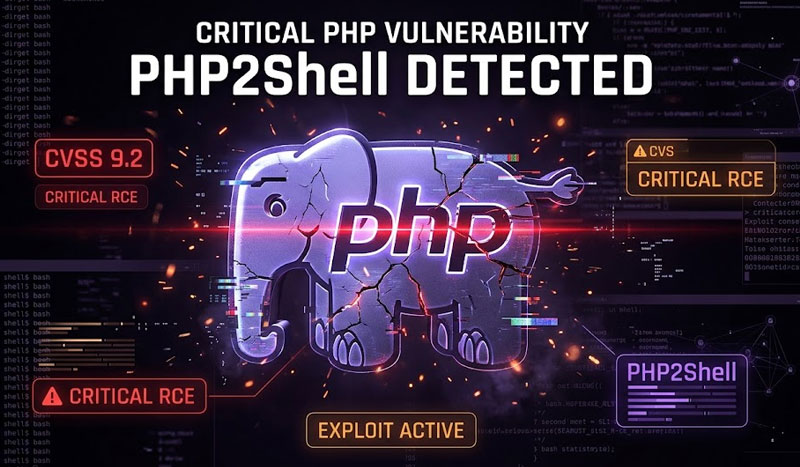
ကမ္ဘာတစ်ဝန်း ဝက်ဘ်ဆာဗာ အများအပြားတွင် အသုံးပြုနေသည့် PHP programming language ၌ စနစ်အတွင်း အဝေးမှ တိုက်ခိုက်ဝင်ရောက်နိုင်သည့် (Remote Code Execution – RCE) အလွန်စိုးရိမ်ရသော လုံခြုံရေးအားနည်းချက် နှစ်ခုကို တွေ့ရှိခဲ့ပြီးနောက် အရေးပေါ် လုံခြုံရေးပြင်ဆင်မှု (Out-of-cycle security release) ကို ယနေ့ ၂၀၂၆ အောက်တိုဘာ ၂၁ ရက်၊ UTC အချိန် ၁၄:၀၀ တွင် ထုတ်ပြန်ပေးသွားမည်ဖြစ်ကြောင်း PHP လုံခြုံရေးအဖွဲ့က ကြေညာထားပါတယ်။ အဆိုပါ အားနည်းချက်များကို လုံခြုံရေး သုတေသီများက “PHP2Shell” ဟု အမည်ပေးထားကြပါတယ်။
ယခုလို အရေးပေါ်ပြင်ဆင်ချက် ထုတ်ပြန်ရခြင်းမှာ လုံခြုံရေးဆိုင်ရာ အချက်အလက်များ အချိန်မတိုင်မီ ကြိုတင်ပေါက်ကြားခဲ့ခြင်းကြောင့် ဖြစ်ပါတယ်။ ၂၀၂၆ အောက်တိုဘာ ၂၀ ရက်မှာ Hacker News ပလက်ဖောင်းပေါ်တွင် PHP ဗားရှင်း ၅ မှစတင်၍ ဗားရှင်းအားလုံးကို ထိခိုက်စေနိုင်ပြီး အန္တရာယ်အဆင့် သတ်မှတ်ချက် CVSS 10.0 အထိရှိသည့် RCE အားနည်းချက် နှစ်ခုကို အောက်တိုဘာ ၂၂ ရက် (ကြာသပတေးနေ့) တွင် တရားဝင် ထုတ်ပြန်မည်ဖြစ်ကြောင်း သတင်းထွက်ပေါ်ခဲ့ပါတယ်။ လုံခြုံရေးသုတေသနအဖွဲ့ watchTowr က ယင်းပေါက်ကြားလာသည့် အချက်အလက်များသည် အမှန်ဖြစ်ကြောင်း၊ အဆိုပါ အားနည်းချက်များကို သတင်းထုတ်ပြန်ခြင်းမပြုရန် ကန့်သတ်ချက် (Embargo) အောက်တွင် ထားရှိထားခြင်းဖြစ်ပြီး ကြာသပတေးနေ့အထိ စောင့်ဆိုင်းရန် သဘောတူထားသော်လည်း အချက်အလက်များ စောစီးစွာ ထွက်ပေါ်သွားခဲ့ခြင်းဖြစ်ကြောင်း အတည်ပြုခဲ့ပါတယ်။
“ PHP တွင် အလွန်စိုးရိမ်ရသည့် RCE အားနည်းချက် နှစ်ခု ပေါက်ကြားပြီးနောက် အရေးပေါ် Patch ထုတ်ပေးရန် ပြင်ဆင်နေပါတယ်၊ ကမ္ဘာပေါ်မှာရှိတဲ့ website တွေရဲ့ ၇၅% ကျော်ဟာ PHP ကို အသုံးပြုပြီး တည်ဆောက်ထားကြပါတယ်။ ”မြန်မာနက်
PHP သည် လက်ရှိ တရားဝင် ထောက်ပံ့မှုပေးနေဆဲဖြစ်သော အဓိက ဗားရှင်း ၄ မျိုး (PHP 8.5, PHP 8.4, PHP 8.3, PHP 8.2) အတွက်သာ လုံခြုံရေး ပြင်ဆင်ချက် ထုတ်ပေးသွားမှာ ဖြစ်ပါတယ်။
ဆိုက်ဘာလုံခြုံရေး ကုမ္ပဏီ Mallory ၏ Shodan အချက်အလက်များအရ အင်တာနက်နှင့် တိုက်ရိုက်ချိတ်ဆက်ထားသော ဆာဗာပေါင်း ၈၈၄,၀၀၀ ကျော် က သက်တမ်းကုန်ဆုံးပြီးဖြစ်သည့် PHP 8.1 နှင့် အောက်ဗားရှင်းများကို ဆက်လက် အသုံးပြုနေရဆဲဖြစ်ကြောင်း သိရသည်။
Huntress နှင့် watchTowr တို့၏ အဆိုအရ ယခုအချိန်အထိ အဆိုပါ အားနည်းချက်ကို လက်တွေ့ တိုက်ခိုက်အသုံးချနေမှုများ (In-the-wild exploitation) မတွေ့ရှိရသေးသလို အများပြည်သူသိရှိသော PoC (Proof of Concept) ကုဒ်များလည်း ထွက်ပေါ်လာခြင်း မရှိသေးပေ။ အမေရိကန် CISA ၏ အသုံးချခံရသော အားနည်းချက်များ စာရင်း (KEV Catalog) တွင်လည်း မပါဝင်သေးပါ။
HostGator ကဲ့သို့သော Shared Hosting ဝန်ဆောင်မှုများတွင် hosting provider ဘက်မှ cPanel/EasyApache စနစ်များမှတစ်ဆင့် ဆာဗာအတွင်းရှိ supported PHP version များကို အလိုအလျောက် patch ပြုလုပ်ပေးလေ့ရှိသဖြင့် အသုံးပြုသူဘက်မှ manual လုပ်ဆောင်ရန် မလိုဘဲ အကာအကွယ် ရရှိနိုင်ပါသည်။ အလားတူ AWS နှင့် Google Cloud တို့၏ Managed/Serverless ဝန်ဆောင်မှုများ (ဥပမာ- AWS Lambda, Elastic Beanstalk, Google Cloud Run, App Engine) တွင်လည်း cloud provider များက underlying PHP runtime များကို အလိုအလျောက် လုံခြုံရေးပြင်ဆင်မှု ပြုလုပ်ပေးသွားမည် ဖြစ်သည်။
ကမ္ဘာပေါ်မှာရှိတဲ့ website တွေရဲ့ ၇၅% ကျော်ဟာ PHP ကို အသုံးပြုပြီး တည်ဆောက်ထားကြပါတယ်။